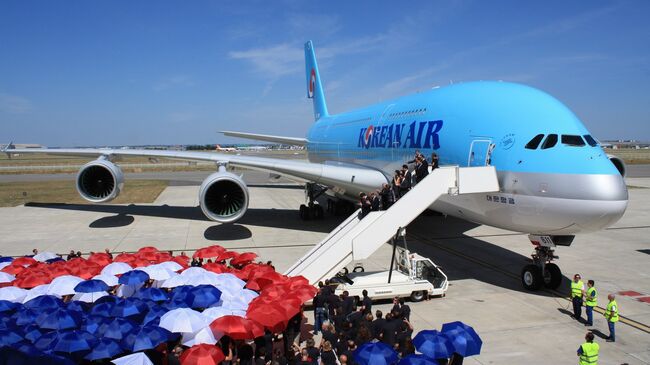
대한항공 항공기 자료사진. [사진=Mattun0211·Wikimedia Commons 제공·광화문뉴스 편집]
대한항공과 아시아나항공 고객의 일부 예약정보가 글로벌 예약 시스템 운영사 아마데우스의 비인가 접근 사고로 유출됐을 가능성이 확인됐다. 두 항공사는 23일 대상 고객에게 사고 사실과 주의사항을 알렸다.
대한항공 설명에 따르면 아마데우스는 지난 20일 계정 로그인 정보를 이용한 비인가 접근을 파악해 항공사에 통보했다. 침해가 발생한 것으로 추정되는 기간은 2023년 8월부터 올해 9월까지다.
영향 가능 정보에는 예약번호와 항공편 일정 등 예약 기록이 포함됐다. 항공사들은 결제카드 정보는 이번 노출 대상에 포함되지 않았다고 안내했다. 실제로 어떤 항목이 몇 명에게 노출됐는지는 조사가 끝나지 않았다.
사고는 대한항공이나 아시아나항공의 자체 예약 데이터베이스가 직접 침입당한 것이 아니라 외부 시스템 운영사 계정을 통한 접근으로 설명됐다. 그러나 고객 입장에서는 위탁 사업자의 보안도 항공사 서비스의 일부다.
예약번호와 여정 정보는 카드번호가 아니더라도 표적 피싱에 악용될 수 있다. 실제 항공편과 비슷한 시간에 환불이나 일정 변경을 가장한 문자·메일을 보내면 수신자가 속을 가능성이 커진다.
항공사들은 발신 주소와 링크를 확인하고, 의심되는 안내는 공식 홈페이지나 고객센터에서 다시 확인하라고 당부했다. 비밀번호 재사용을 피하고 예약 조회 화면에서 낯선 변경이 없는지 살피는 것도 기본 대응이다.
아마데우스 시스템은 여러 항공사가 공동으로 쓰는 기반 서비스다. 한 운영사의 계정 관리 실패가 여러 사업자 고객에게 번질 수 있어, 접근권한 최소화와 다중 인증, 접속 기록의 조기 탐지가 중요하다.
현재까지 2차 피해가 확인됐다는 공식 발표는 없다. 피해 신고가 없다는 사실과 정보가 악용되지 않았다는 결론은 다르며, 조사 범위와 로그 보존 상태에 따라 확인 가능한 기간도 달라질 수 있다.
개인정보 유출 통지는 사고의 끝이 아니라 범위 산정과 재발 방지의 시작이다. 항공사와 운영사는 영향을 받은 고객 수, 유출 항목, 계정이 뚫린 경위와 보안조치를 감독기관에 설명해야 한다.
공개된 다음 단계는 아마데우스와 항공사의 공동 조사, 개인정보 당국의 점검이다. 이용자는 공식 통지에 적힌 정보 범위와 예약 기록을 확인하고, 조사 결과에서 실제 유출 규모와 악용 사례가 갱신되는지 살펴야 한다.


 이 대통령, 울산 AI 데이터센터 찾아 “속도가 생명”…41MW부터 가동
 동네빵집 116곳 광화문에 모였다…K-베이커리 사흘간 37만명
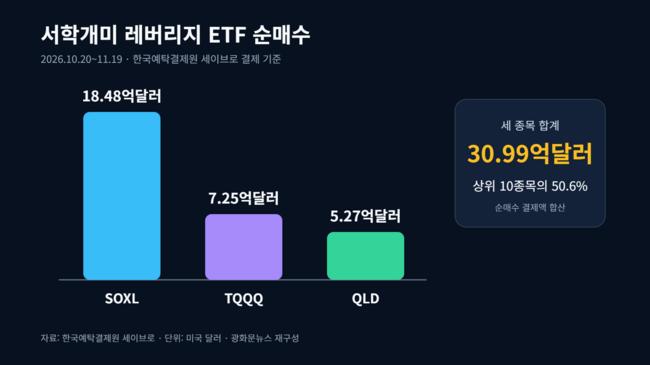 서학개미, 한 달간 레버리지 ETF 31억달러 순매수…반도체에 집중
 청소년 로봇 32개팀, ‘건강 위기’ 해결 겨뤘다…제네바 출전권도
 국가자격시험 전자기기 검사 강화…전원 확인·무작위 전화까지
 미국, 우크라이나 평화합의 ‘1월3일’ 목표 통보 보도…공식 시한은 아니다
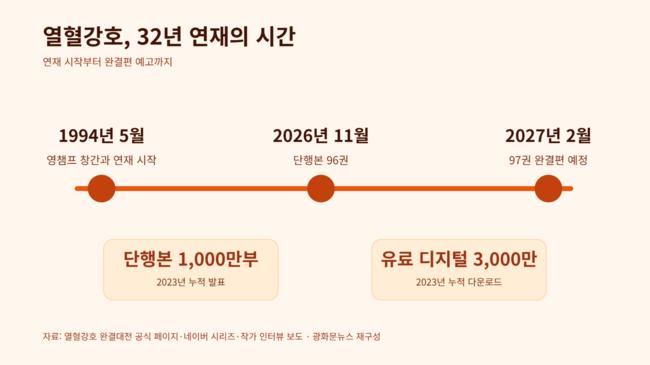 ‘열혈강호’ 32년 연재 마침표 예고…97권 완결편은 내년 2월 목표
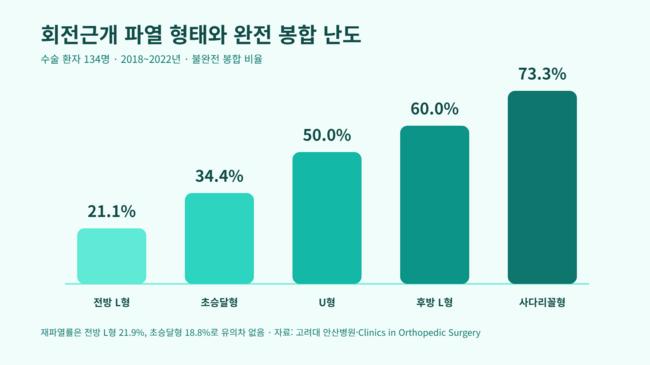 회전근개 파열 모양 따라 완전 봉합 난도 달랐다…재파열률은 별개
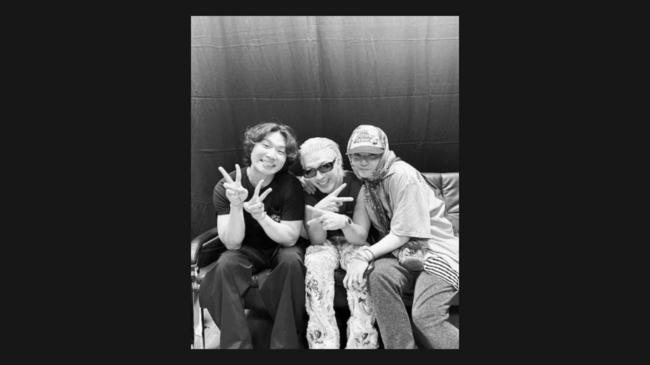 빅뱅, MAMA 뮤직비디오상…팬스 초이스까지 2관왕
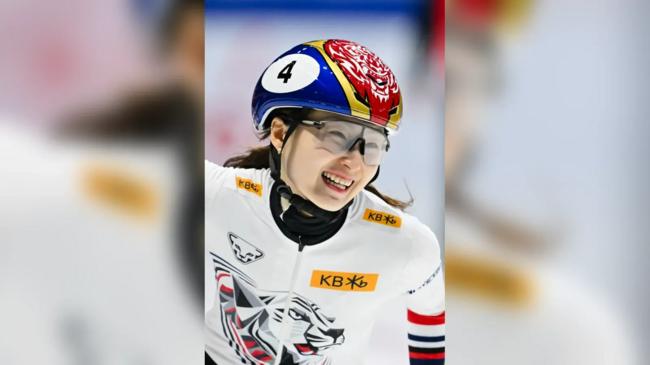 최민정, 서울 1000m 우승…월드투어 3개 대회 연속 금
 북한의 가상자산 탈취 금융안보가 흔들린다
 목록